
Deepfake é um vídeo, áudio ou imagem criado ou alterado por inteligência artificial para fazer alguém parecer dizer ou fazer o que nunca fez. No Brasil, deepfakes e identidades sintéticas cresceram 126% em 2025, segundo a Sumsub. A Serasa Experian contou 1,5 milhão de tentativas de fraude de identidade no 1º trimestre de 2026.
O que é deepfake e como funciona?
A palavra junta deep learning (aprendizado profundo, a técnica de IA por trás) e fake (falso). Um programa de IA estuda fotos, vídeos ou gravações de uma pessoa, aprende como o rosto se mexe e como a voz soa, e passa a gerar conteúdo novo que imita essa pessoa. Quanto mais material dela existe na internet, mais convincente fica o resultado.
O que mudou nos últimos anos foi o custo. O que antes pedia estúdio e especialistas hoje exige ferramentas acessíveis e pouco material de origem. É isso que tirou o deepfake do campo da curiosidade e o colocou na caixa de ferramentas do golpista.
A tecnologia tem usos legítimos, como cinema e acessibilidade. O problema começa quando ela serve para enganar: fazer a vítima acreditar que está falando com um parente, com o chefe ou com o cliente certo.
Quais são os tipos de deepfake?
Os golpes se repetem em quatro formatos principais:
| Tipo | O que faz | Onde costuma aparecer |
|---|---|---|
| Troca de rosto | Coloca o rosto de uma pessoa no corpo de outra, em foto ou vídeo | Vídeos falsos de pessoas conhecidas, selfies em cadastros |
| Voz clonada | Imita a voz de alguém a partir de gravações | Ligações e áudios pedindo Pix com urgência |
| Videochamada falsa | Gera imagem e voz de uma pessoa em tempo real | Pedidos de transferência em nome de executivos |
| Pessoa ou documento sintético | Cria um rosto que não existe ou um documento falso | Abertura de contas e pedidos de crédito |
Cada formato explora uma confiança diferente: na voz de quem ligou, no rosto de quem aparece na tela ou no documento que chegou pelo aplicativo.
Por que o deepfake virou ferramenta de golpe?
Porque a IA tirou do golpe a parte mais difícil: parecer convincente. Para Eric Dhaese, vice-presidente de Autenticação e Prevenção à Fraude da Serasa Experian, a IA funciona como uma "grande multiplicadora" dos golpistas. Entre as tendências apontadas no Mapa da Fraude da empresa estão o uso indevido de IA, a fraude como serviço e as identidades sintéticas.
Os números ajudam a ver a escala, mas medem coisas diferentes:
- Fraude de identidade em geral: o Mapa da Fraude registrou 1.495.696 tentativas em cadastros e validações no 1º trimestre de 2026, alta de 36,6% sobre um ano antes, uma a cada cinco segundos. O prejuízo potencial, caso não fossem barradas, chegaria a R$ 1,98 bilhão. Os números divulgados não separam quanto disso é deepfake.
- Deepfakes e identidades sintéticas: o relatório de fraude de identidade 2025-2026 da Sumsub, que analisou mais de 4 milhões de tentativas de fraude no mundo, aponta alta de 126% no Brasil em 2025. O país responde por quase 39% dos deepfakes da América Latina nessa base.
Os dois números vêm de metodologias distintas e não devem ser somados nem comparados. Juntos, mostram a mesma direção: mais tentativas, mais organizadas e mais difíceis de notar.
Onde o deepfake já causou prejuízo?
O caso mais conhecido é o da Arup, empresa britânica de engenharia. Em janeiro de 2024, um funcionário do escritório de Hong Kong fez 15 transferências, que somaram cerca de HK$ 200 milhões (perto de US$ 25 milhões), depois de uma videochamada em que o diretor financeiro e outros colegas eram réplicas digitais, segundo a polícia de Hong Kong. A empresa confirmou o caso em maio de 2024, conforme a Fortune.
Ninguém invadiu um sistema da Arup. A pessoa foi convencida, em uma reunião que parecia normal. É o mesmo mecanismo das ligações com voz clonada, que explicamos em clonagem de voz: como funciona o golpe e como se proteger, e do risco na retirada de carros, que mostramos em deepfake em locadoras.
Dá para identificar um deepfake a olho nu?
Cada vez menos. Em um estudo da iProov com 2.000 consumidores do Reino Unido e dos Estados Unidos, só 0,1% acertou todos os testes com imagens e vídeos reais e falsos, mesmo sabendo que havia falsos no meio. Os participantes tiveram 36% menos chance de acertar em vídeo do que em imagem, e mais de 60% seguiram confiantes na própria capacidade, mesmo errando.
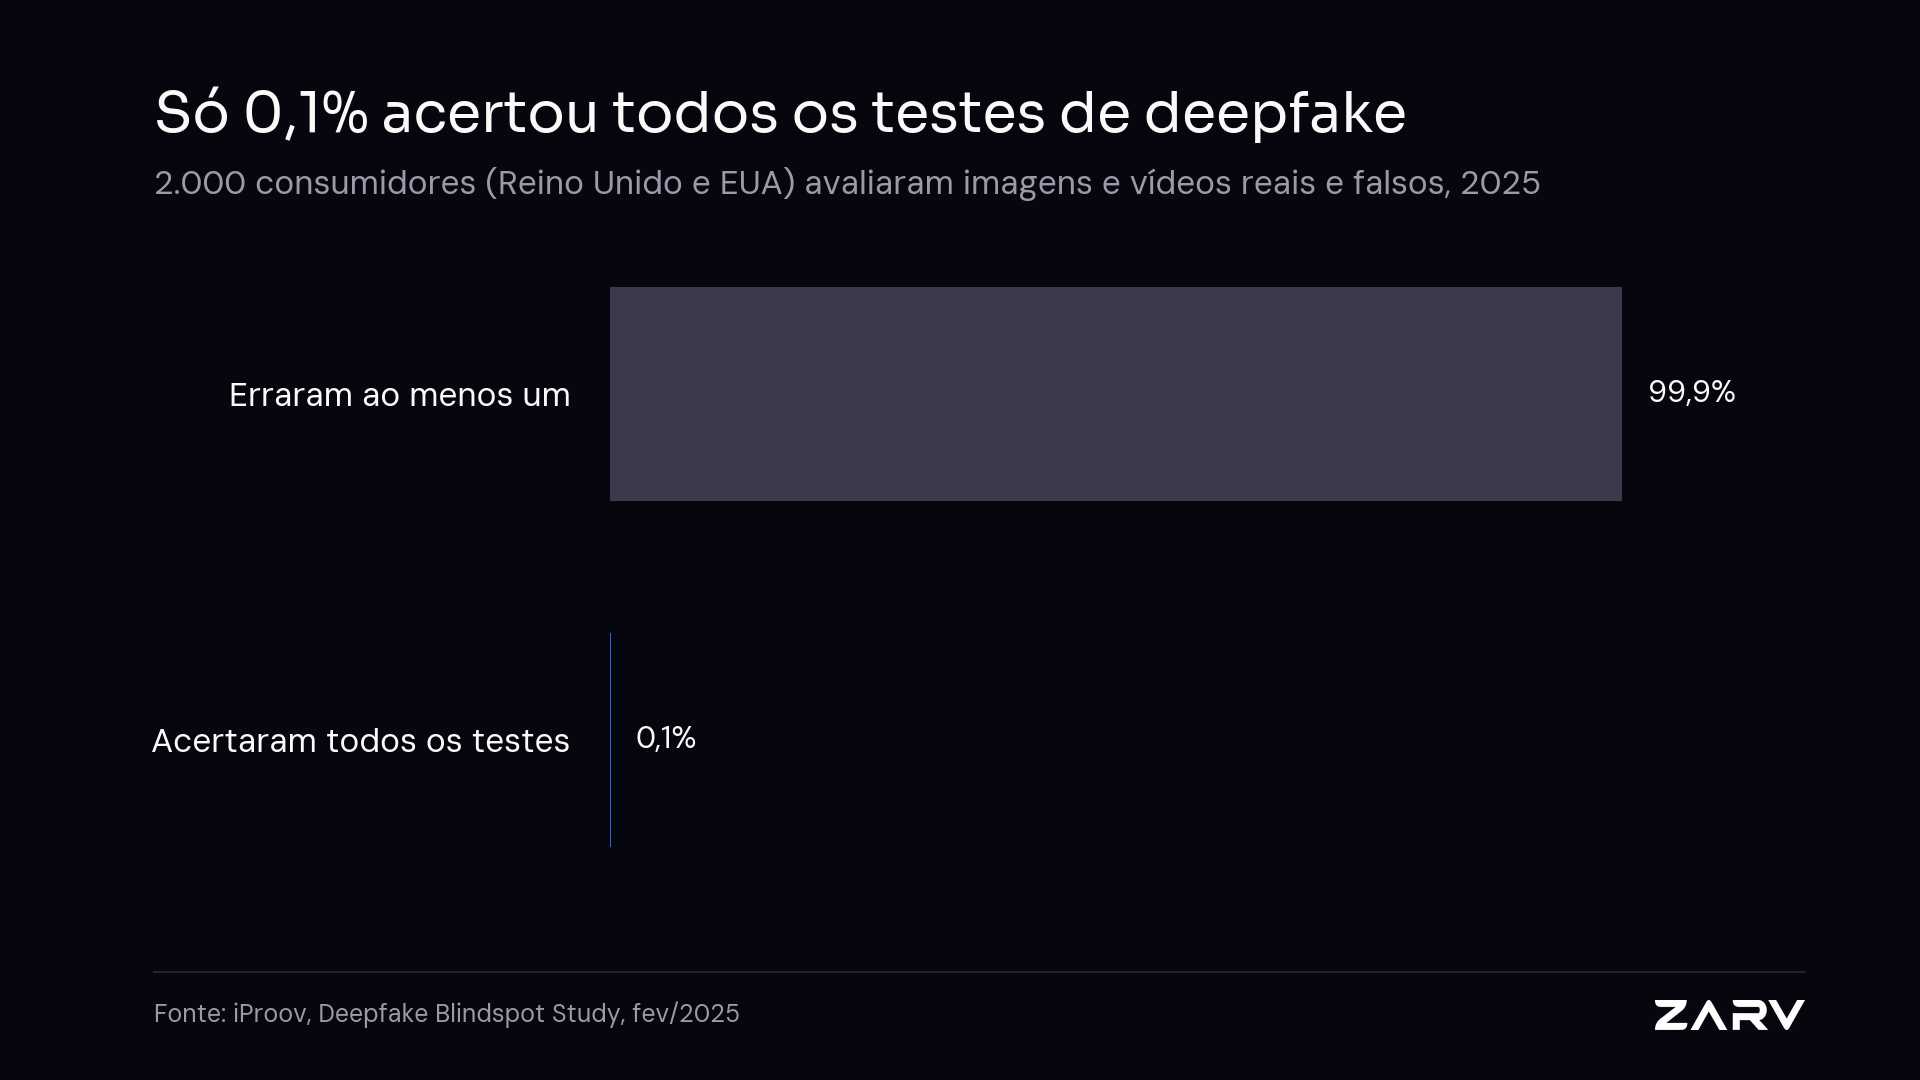
O estudo é de uma empresa que vende verificação facial e não foi feito com brasileiros. Serve como ordem de grandeza: confiar só no olho é um risco.
Alguns sinais ainda ajudam, mas nenhum é garantia:
- Urgência: pedido de dinheiro, senha ou código com prazo curto e pedido de segredo.
- Canal inesperado: número novo, conta nova, ligação fora do costume.
- Detalhes estranhos: boca fora de sincronia, piscar pouco natural, bordas do rosto tremidas, voz sem pausas ou sem respiração.
- Contexto que não fecha: a pessoa pede algo que nunca pediria.
O sinal mais confiável não está na imagem, e sim no pedido. Por isso, a melhor defesa é confirmar por outro caminho.
Como se proteger de golpes com deepfake?
Para uso pessoal, cinco hábitos resolvem a maior parte dos casos:
- Desconfie da pressa. Golpe com deepfake depende de a vítima agir antes de pensar.
- Confirme por outro canal. Desligue e ligue de volta para um número que você já tinha, ou chame a pessoa em outro aplicativo.
- Combine uma palavra-código com a família. Uma palavra que só vocês sabem vale mais do que reconhecer a voz.
- Cuide do que você publica. Áudios e vídeos abertos nas redes são material de treino para quem quer imitar você.
- Nunca passe códigos por telefone. Banco e empresas sérias não pedem o código de verificação que chegou por SMS ou aplicativo.
O que as empresas precisam mudar?
Para quem cadastra clientes ou autoriza pagamentos, a mudança é de postura. Selfie e documento deixaram de ser prova suficiente, e a própria Serasa Experian recomenda prevenção em camadas: validação cadastral, biometria facial, prova de vida, análise do documento, inteligência de dispositivo e comportamento do usuário.
Na prática, isso significa três escolhas:
- Não tratar a selfie como veredito. Há ataques em que o vídeo falso entra direto no fluxo de cadastro, sem passar pela câmera. Nesse caso, a verificação analisa uma imagem limpa que nunca foi filmada. "O detector pode estar certo sobre a imagem e errado sobre de onde ela veio", diz Marcelo Aimone, Head of Engineering da Zarv. O texto deepfake no onboarding: liveness sozinho não basta explica a diferença entre os ataques.
- Não autorizar dinheiro só por voz ou vídeo. Transferências e trocas de cadastro precisam de uma segunda aprovação, por um canal independente, que o golpista não controle.
- Olhar o que acontece depois da entrada. A fraude nem sempre se mostra no cadastro. Muitas vezes aparece no comportamento semanas depois, e por isso identidade e antifraude funcionam melhor como uma etapa só.
Deepfake é crime no Brasil?
O Brasil não tem uma lei única e específica sobre deepfake, segundo a ESET. O que existe é um conjunto de leis que cobre boa parte dos casos:
- Golpes com voz clonada ou videochamada falsa podem ser enquadrados como estelionato, previsto no art. 171 do Código Penal, com pena de 1 a 5 anos de reclusão e multa.
- Fraude eletrônica, quando o engano acontece por redes sociais, telefone ou e-mail, tem pena de 4 a 8 anos e multa, após a Lei 14.155/2021.
- Violência psicológica contra a mulher com uso de IA que altere imagem ou som da vítima tem a pena aumentada em metade, pela Lei 15.123/2025.
- Remoção de dados: a LGPD garante o direito de pedir a eliminação de dados pessoais tratados de forma indevida.
Cada caso depende dos fatos. Em situação concreta, vale ouvir um advogado.
Onde a Zarv entra
Na jornada da Zarv, o deepfake pesa no começo da relação, quando o cliente se cadastra. O Zarv SmartFlow leva selfie com prova de vida e leitura do documento para dentro do cadastro, e o Zarv ID entrega em seguida a decisão de risco. Para crédito e financeiras, o resultado é um cadastro sem atrito para o bom cliente e menos identidade falsa aprovada.
Perguntas frequentes
O que significa deepfake?
Deepfake é um vídeo, áudio ou imagem gerado ou alterado por inteligência artificial para imitar uma pessoa real. O nome vem de deep learning, técnica de IA que aprende com amostras de rosto e voz, e de fake, falso. O conteúdo parece autêntico, mas mostra algo que a pessoa nunca disse ou fez.
Como saber se um vídeo é deepfake?
Nem sempre dá para saber só olhando: em um estudo da iProov, apenas 0,1% das pessoas acertou todos os testes. Desconfie de pedidos urgentes de dinheiro ou dados, de boca fora de sincronia e de voz sem pausas. Sempre confirme por outro canal, ligando para um número que você já conhece.
Deepfake é crime no Brasil?
Não existe uma lei única só sobre deepfake, mas usar o recurso para enganar pode ser crime. Golpes com voz ou vídeo falsos podem ser enquadrados como estelionato ou fraude eletrônica, e a Lei 15.123/2025 aumenta a pena da violência psicológica contra a mulher feita com IA. Cada caso depende dos fatos.
O que fazer se eu for vítima de deepfake?
Guarde provas, como prints, links, áudios e horários. Registre um boletim de ocorrência e, se houve transferência, avise o banco imediatamente. Peça a remoção do conteúdo à plataforma onde ele foi publicado. Pela LGPD, você também pode pedir a eliminação de dados pessoais usados de forma indevida.
Conclusão
Deepfake não é só um problema de tecnologia. É um problema de confiança: em quem liga, em quem aparece na tela e em quem se cadastra. A defesa combina desconfiança com método, de um lado hábitos simples para as pessoas e, de outro, verificação em camadas para as empresas. Conheça a solução da Zarv para crédito e veja como levar a verificação para dentro do cadastro.
Fontes: Sumsub, Identity Fraud Report 2025-2026 (2025, via Canaltech); Serasa Experian, Mapa da Fraude, 1º trimestre de 2026 (2026); iProov, Deepfake Blindspot Study (2025); Fortune, caso Arup (2024); ESET, WeLiveSecurity (2026); Planalto, Código Penal, Lei 14.155/2021, Lei 15.123/2025 e Lei 13.709/2018.