
Fraude como serviço é o modelo em que o golpe vira produto pronto, vendido a quem não sabe atacar sozinho. O Mapa da Fraude da Serasa Experian contou 2,8 milhões de tentativas de fraude de identidade no primeiro semestre de 2026, alta de 32,9% sobre 2025, ou uma tentativa a cada 5,5 segundos.
O que é fraude como serviço?
Fraude como serviço, ou FaaS (do inglês fraud as a service), é a organização do crime digital como uma cadeia de fornecedores. Alguém monta o kit de ataque, outro vende dados roubados, outro oferece o script pronto, e quem compra só precisa executar. A exploração de uma vulnerabilidade deixa de ser um trabalho artesanal e vira uma mercadoria empacotada.
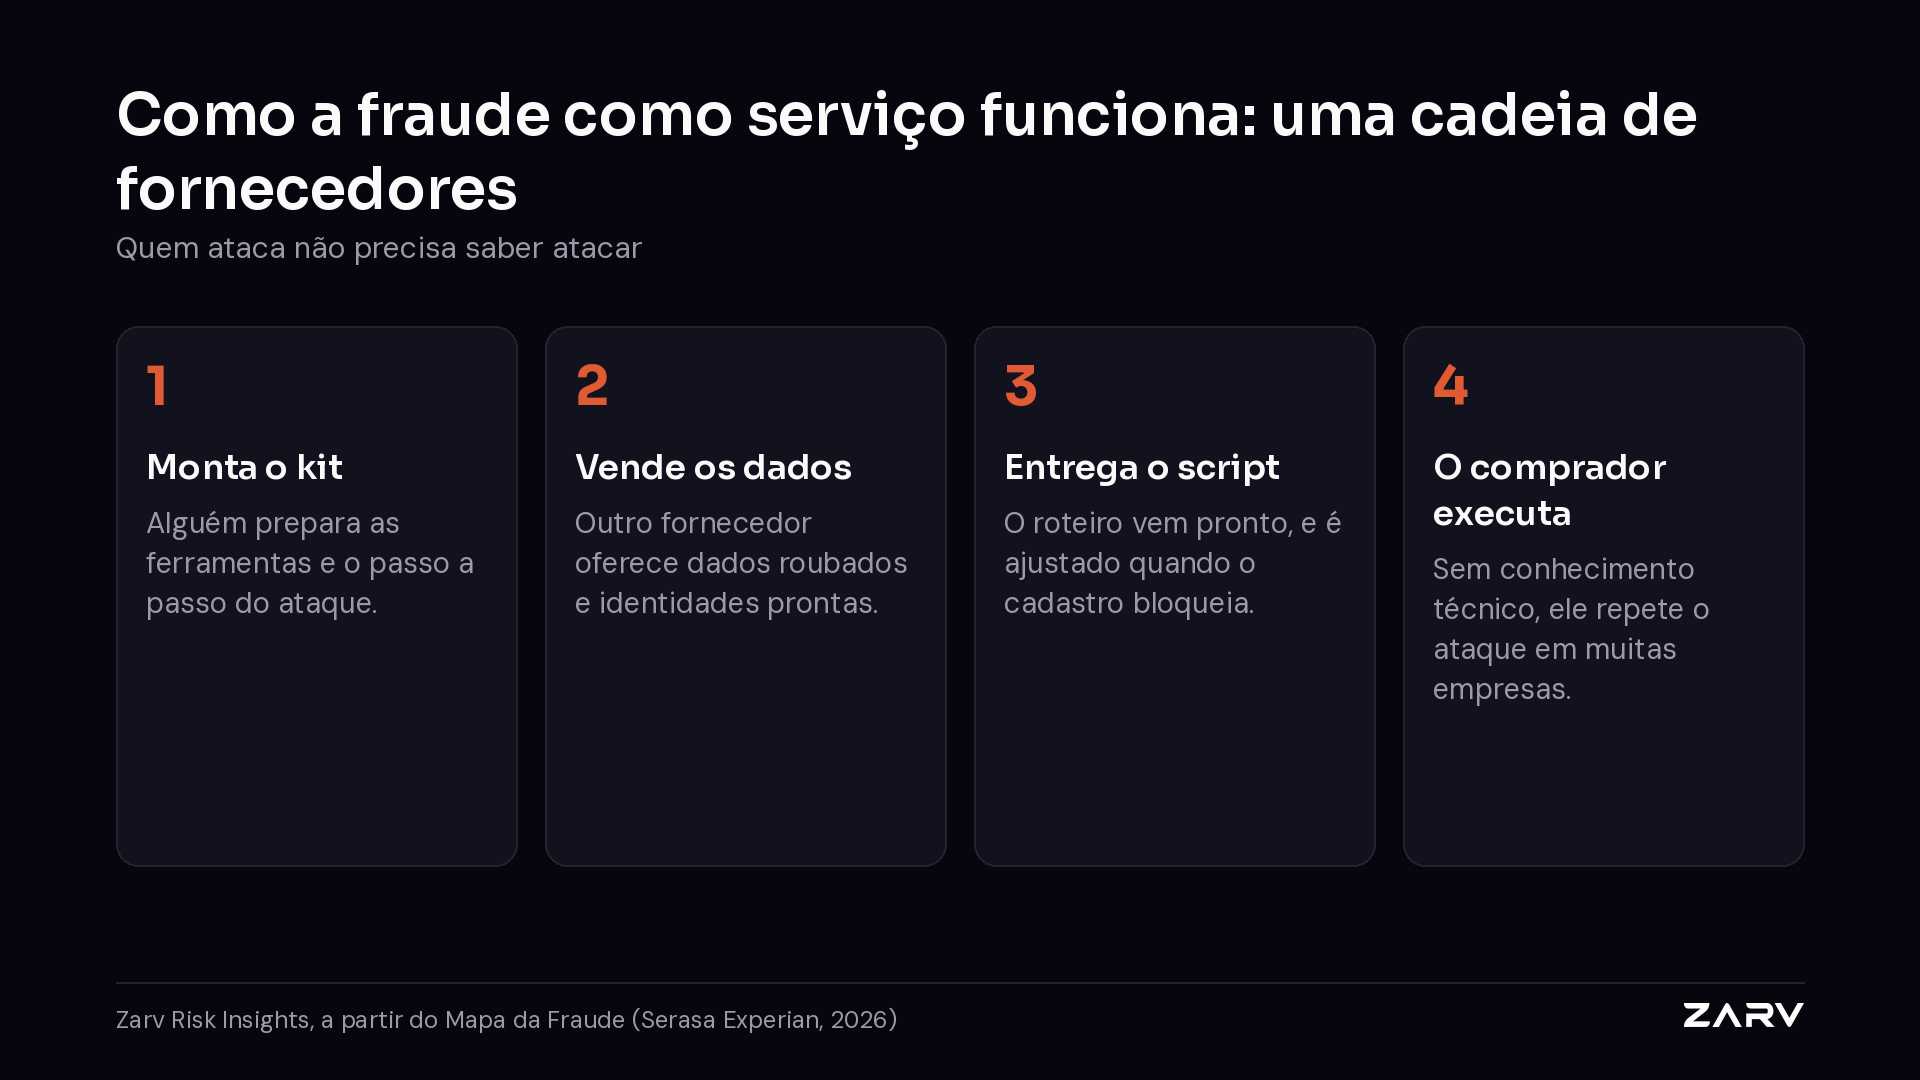
O efeito é a queda da barreira de entrada. Para tentar uma fraude de cadastro, uma pessoa sem conhecimento técnico pode comprar o conjunto de ferramentas e repetir o ataque em muitas empresas. Por isso o volume sobe mais depressa do que o número de criminosos experientes.
Para a empresa que cadastra clientes, a mudança é de natureza. Deixa de ser um fraudador isolado, que erra e desiste, e passa a ser uma operação que testa, aprende com o que foi bloqueado e volta com uma versão ajustada.
O que o Mapa da Fraude 2026 mostra sobre a escala?
O levantamento da Serasa Experian, divulgado em agosto de 2026, traz os números do primeiro semestre. Foram 2,8 milhões de tentativas (2.860.957, na base do levantamento), com um prejuízo potencial de R$ 3,77 bilhões evitado e uma tentativa a cada 5,5 segundos. No primeiro trimestre, haviam sido 1.495.696 tentativas de fraude no cadastro, alta de 36,6% sobre o mesmo período de 2025.
O Mapa da Fraude não mede a fraude como serviço em si: ele mostra a escala das tentativas que chegam ao cadastro. Há, porém, um sinal de organização na mesma edição do primeiro trimestre, que identificou quase 2 mil grupos dedicados à circulação e troca de conteúdo fraudulento, 139% a mais que um ano antes. Para a própria Serasa Experian, isso indica uma estrutura mais organizada por trás das fraudes.
A sazonalidade também aparece. Na semana do Dia dos Namorados, o risco ficou 22,2% acima da média, e no Carnaval a Serasa Experian informa ter evitado R$ 17,1 milhões em prejuízos potenciais, o maior valor entre as datas analisadas. Datas de consumo alto são datas de ataque alto, porque o volume de cadastros e de compras ajuda a esconder a tentativa no meio do movimento normal.
O recorte regional mostra o Sudeste com 31,7% das tentativas e o Nordeste com 16,3%. A distribuição acompanha, em grande parte, onde estão a população e o comércio digital, e não indica que existam regiões seguras.
Quais setores e perfis concentram as tentativas?
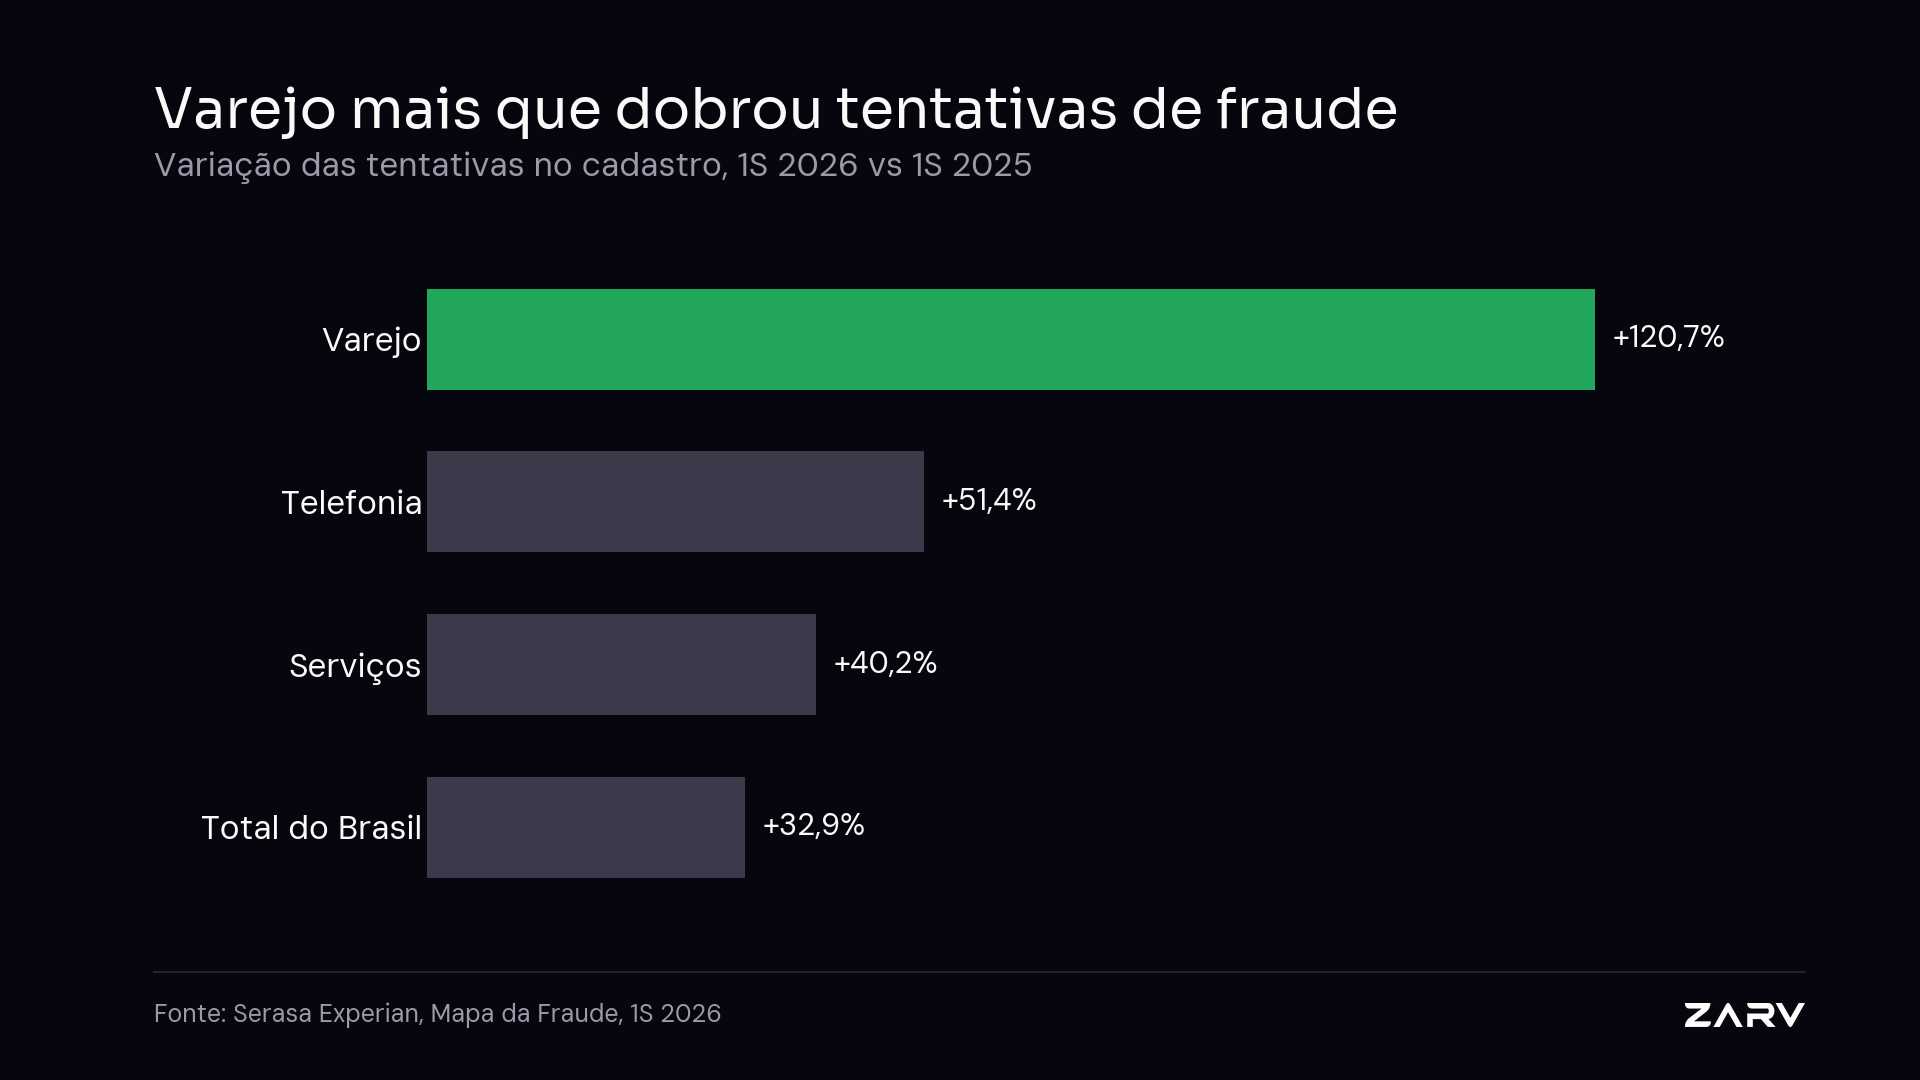
O setor financeiro responde por 61,1% das tentativas, e só os meios de pagamento por 42,6%. Mas o crescimento mais forte está em outro lugar: o varejo teve alta de 120,7% no semestre, a telefonia 51,4% e os serviços 40,2%, contra 32,9% do total do país.
Por geração, a participação nas tentativas é de 28,5% para a Geração Z, 27,4% para a Geração X e 22% para os Millennials. O dado descreve a distribuição das tentativas e não deve ser lido como o perfil de quem comete a fraude: a faixa etária do titular dos dados usados num ataque não diz quem o executou.
A leitura prática é que nenhum setor está fora do alcance. Quando o ataque é barato e repetível, ele vai para onde o cadastro é mais fácil de passar, e o varejo e a telefonia, que historicamente tinham menos controle, viraram destino.
Fraude como serviço muda a forma de se defender
A defesa baseada em lista de sinais conhecidos envelhece rápido. Se o kit de ataque é vendido a muitos compradores, ele é testado contra muitas empresas, e o que foi bloqueado numa semana volta modificado na seguinte. Regra estática perde para quem atualiza o ataque com mais frequência do que a empresa atualiza a regra.
O que o ataque em escala não consegue esconder é o padrão. Muitos cadastros com características parecidas, tentativas em sequência vindas de origens ligadas entre si, dados reaproveitados em pessoas diferentes: o comportamento do conjunto revela o que cada cadastro, sozinho, não mostra. É a lógica explicada em estelionatários disfarçados de bons clientes, sobre a análise de rede de relacionamentos.
Há ainda a identidade sintética, em que dados reais e inventados se misturam para formar um cliente que passa nas conferências básicas. Em FaaS, esse tipo de identidade pode ser produzido em lote, o que reforça a necessidade de olhar o conjunto.
O que fazer no cadastro e durante o contrato?
Na prática, a resposta de quem cadastra pessoas pela internet cabe em cinco medidas:
- Tratar o cadastro como ponto de decisão de risco. Documento e selfie confirmam o básico; a decisão precisa considerar o contexto.
- Medir tentativas, não só fraudes confirmadas. O volume de tentativas bloqueadas mostra se a empresa está sendo testada.
- Observar padrões entre cadastros. Repetição de dados, de dispositivos e de horários é o rastro de ataque em escala.
- Reforçar as datas de pico. Campanhas, feriados e Dia dos Namorados pedem controle acima do normal.
- Acompanhar o cliente depois da entrada. Muitas fraudes só se mostram no comportamento, semanas depois do cadastro aprovado.
A medida 1 conversa com o que foi discutido em por que identidade e antifraude precisam ser uma etapa só. Separar a verificação do risco é abrir espaço para o ataque passar entre as duas.
Onde a Zarv entra
Na jornada da Zarv, a fraude em escala é tratada nas etapas de aquisição e verificação. O Zarv SmartFlow leva a verificação para dentro do cadastro, e o Zarv ID entrega a decisão de risco já traduzida em aprovar, revisar ou recusar. Para financeiras e fintechs, veja a solução da Zarv para crédito.
Perguntas frequentes
O que significa fraude como serviço?
É a venda de ferramentas, dados e instruções de ataque como produto, de modo que quem compra não precisa de conhecimento técnico. O crime se organiza em fornecedores especializados. O resultado é mais gente tentando, com mais frequência e com ataques que se repetem contra várias empresas.
Quantas tentativas de fraude de identidade o Brasil teve no primeiro semestre de 2026?
Segundo o Mapa da Fraude da Serasa Experian, foram 2,8 milhões de tentativas, alta de 32,9% sobre o primeiro semestre de 2025, com um prejuízo potencial de R$ 3,77 bilhões evitado. Isso equivale a uma tentativa a cada 5,5 segundos, em média. O setor financeiro concentra 61,1% do total.
Quais setores mais cresceram em tentativas de fraude?
O varejo teve a maior alta no semestre, de 120,7%, seguido por telefonia, com 51,4%, e serviços, com 40,2%. O total do país subiu 32,9%. O dado mostra que a fraude se desloca para os setores onde o cadastro é mais fácil de passar, e não só para os que têm mais dinheiro.
Como uma empresa pequena pode se proteger de fraude em escala?
Começando por medir as tentativas, reforçar o cadastro nos picos de venda e olhar padrões entre cadastros, em vez de avaliar cada um isoladamente. Empresas menores ganham ao usar uma verificação pronta e integrada ao cadastro, em vez de montar regras próprias que precisam de atualização constante.
Conclusão
A fraude como serviço transforma o ataque em volume, e volume é o que as regras isoladas têm mais dificuldade de conter. A resposta passa por decidir o risco no cadastro, olhar o padrão do conjunto e continuar acompanhando o cliente depois da entrada. Conheça a solução da Zarv para crédito e veja como isso funciona na prática.
Fontes: Serasa Experian, Mapa da Fraude, 1º trimestre e 1º semestre de 2026 (divulgado em 26/08/2026); Zarv, "Estelionatários disfarçados de bons clientes" e "Por que identidade e antifraude precisam ser uma etapa só" (2026).