
A Gartner previu em 2024 que, até 2026, 30% das empresas deixariam de tratar a verificação facial, sozinha, como confiável por causa de deepfakes. O problema nem sempre é o vídeo falso ser bom demais. Muitas vezes ele nem passa pela câmera: entra direto no fluxo.
| Ataque de apresentação | Ataque de injeção | |
|---|---|---|
| O que é | Um artefato diante da câmera real: foto, tela, máscara, vídeo | Imagem ou vídeo falso inserido direto no fluxo, sem câmera |
| Como acontece | Alguém mostra o artefato ao celular | Câmera virtual, emulador, app adulterado ou interceptação |
| O que o liveness enxerga | Pistas físicas: reflexo de tela, textura, profundidade | Um fluxo limpo, sem nenhuma pista física |
| Padrão de teste | ISO/IEC 30107-3 | CEN/TS 18099 |
| Defesa | Detecção de ataque de apresentação | Detecção de injeção e integridade do app e do aparelho |
Ataque de apresentação e ataque de injeção pedem defesas diferentes. Fonte: Gartner (2024); ISO/IEC 30107-3; CEN/TS 18099 (2024).
O que é liveness e por que ele não impede um deepfake?
Prova de vida, ou liveness, é a checagem de que existe uma pessoa viva diante da câmera no momento do cadastro, e não uma foto, uma tela ou uma máscara. Foi desenhada para um mundo em que o golpista precisava levar algo físico até o celular da vítima ou da empresa.
O deepfake muda a conta por dois caminhos. No primeiro, o rosto sintético aparece numa tela que alguém aponta para a câmera. É um ataque de apresentação, e um bom liveness ainda tem chance de pegá-lo. No segundo, não existe câmera nenhuma. O vídeo é plugado no lugar dela.
Nesse caso, o liveness não falhou. Ele avaliou, com competência, uma imagem que nunca foi filmada.
Qual a diferença entre ataque de apresentação e ataque de injeção?
No ataque de apresentação, o fraudador precisa lidar com a física: luz, ângulo, reflexo, textura de pele. Cada defeito é uma pista para o detector.
No ataque de injeção, a física some. O fraudador usa uma câmera virtual, um emulador de celular ou um app adulterado para entregar ao sistema o vídeo que quiser, já pronto, já tratado. Segundo a Gartner, os ataques de injeção cresceram 200% em 2023. Para Akif Khan, analista da consultoria, os padrões de teste da época não cobriam injeções com deepfakes de IA.
A lacuna começou a ser fechada com a CEN/TS 18099, especificação técnica europeia de 2024 que define como avaliar a detecção de injeção. A norma de apresentação, a ISO/IEC 30107-3, continua valendo. Mas ela mede outra coisa. Um produto pode ter certificado de apresentação impecável e ainda assim ser vulnerável a injeção.
Por que isso importa para o Brasil agora?
Porque a ferramenta saiu do laboratório. Um levantamento no Diário Eletrônico da Justiça, reportado pelo Brasil 247, aponta que os processos envolvendo deepfakes na Justiça Eleitoral passaram de 3 em 2022 para 109 em 2024. É um retrato de contexto, não de onboarding. Mas mostra que fabricar um rosto ou uma voz convincente deixou de exigir um especialista.
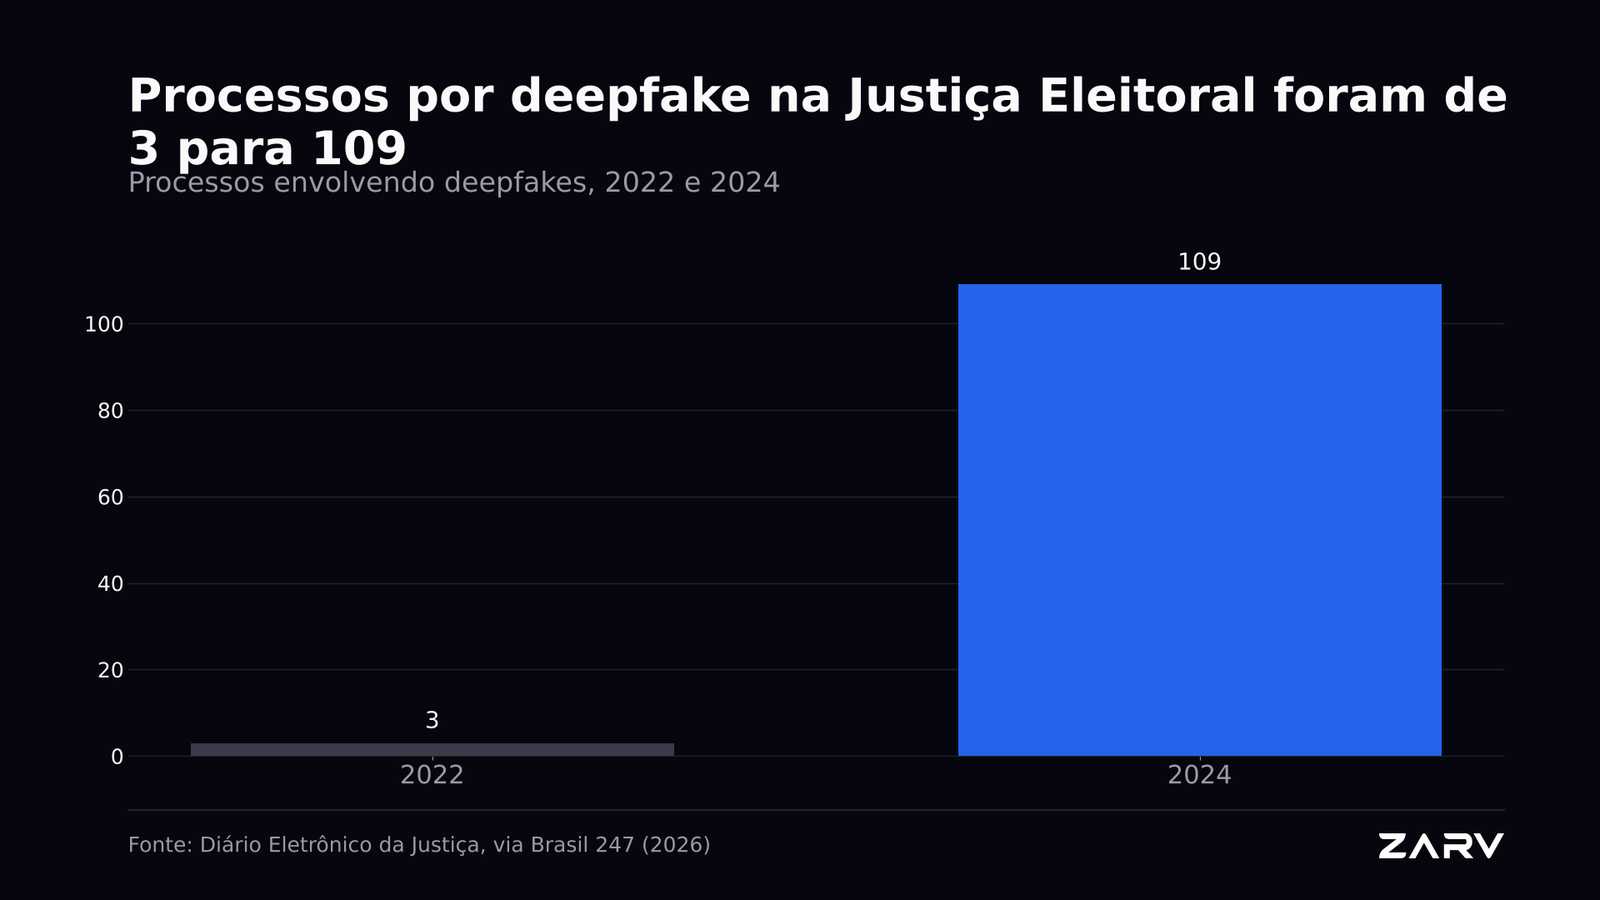
Processos por deepfake na Justiça Eleitoral: 3 em 2022, 109 em 2024. Fonte: Diário Eletrônico da Justiça, via Brasil 247 (2026).
Para quem abre contas, concede crédito ou libera um veículo por selfie, a consequência é direta. Cada cadastro aprovado com identidade sintética ou roubo de identidade vira fraude de nova conta: a perda aparece meses depois, e a origem fica na porta de entrada.
Liveness ativo ou passivo: qual escolher?
O liveness ativo pede uma ação: virar o rosto, piscar, seguir um ponto na tela. O passivo analisa a captura sem pedir nada, em geral num vídeo curto.
Nenhum dos dois resolve sozinho. O ativo acrescenta atrito, e atrito vira abandono de cadastro. Além disso, um deepfake em tempo real consegue obedecer a comandos simples. O passivo é quase invisível para o cliente, mas depende da qualidade da captura e fica exposto quando o fluxo de vídeo já chega adulterado.
A pergunta mais útil não é "ativo ou passivo". É "o que acontece se o vídeo não vier da câmera?". Quem não sabe responder tem uma camada só, e uma camada só é o que o fraudador testa primeiro.
O que quebra em produção?
Os testes de laboratório medem ataques conhecidos em condições controladas. A produção tem celular de entrada, luz ruim, 4G instável e fraudador que testa e ajusta. Os pontos que mais costumam falhar:
- Bom cliente reprovado. Sob pouca luz ou numa câmera ruim, o detector erra para o lado da recusa. A fraude é evitada, mas a venda também.
- Defesa só no vídeo. O rosto é validado, mas ninguém confere se o aplicativo, o aparelho e o canal de envio são confiáveis.
- Rosto vivo, documento falso. O liveness aprova uma pessoa real que apresenta um documento adulterado ou roubado. Prova de vida não substitui a verificação em base oficial.
- Regra estática. O ataque que passou ontem passa de novo amanhã, porque o fraudador descobriu o que o sistema aceita.
- Aprovação sem contexto. A selfie é tratada como veredito, e não como um dos sinais da decisão de risco.
"Quase todo ataque que dá certo explora a distância entre o que o teste mediu e o que a produção recebe", diz Marcelo Aimone, Head of Engineering da Zarv. "O detector pode estar certo sobre a imagem e errado sobre de onde ela veio."
Nenhum desses pontos é exótico. São o que sobra quando a verificação é um produto comprado, e não uma decisão desenhada.
Como montar uma defesa em camadas sem derrubar a conversão?
O princípio é simples: nenhuma camada decide sozinha, e o atrito só aparece quando o risco pede.
- Garanta que o vídeo veio de uma câmera. Integridade do aplicativo e do aparelho entra antes de qualquer análise do rosto.
- Combine prova de vida com documento autêntico. Rosto vivo e documento conferido na origem respondem a perguntas diferentes.
- Use o contexto. O mesmo rosto em vários cadastros, um aparelho incomum ou um comportamento fora do padrão sinalizam o que a imagem não mostra.
- Gradue o atrito. O cliente de baixo risco segue sem fricção. O ambíguo recebe mais uma verificação. Só o caso crítico vai para revisão humana.
- Meça os dois erros. Fraude que passou e bom cliente que caiu. Medir só o primeiro empurra o sistema a recusar demais.
Onde a Zarv entra
Na etapa de aquisição, o Zarv SmartFlow leva o cadastro com selfie e documento para dentro do seu site, na sua marca ou no WhatsApp. O Zarv ID entrega, na etapa seguinte, a análise de risco já pronta para a decisão. Para operações de crédito, a diferença aparece em menos fraude de nova conta e menos bom cliente recusado.
Perguntas frequentes
O liveness detecta deepfake?
Detecta parte deles. Se o rosto sintético for exibido diante da câmera, o liveness pode notar pistas físicas. Se o vídeo for injetado por câmera virtual ou app adulterado, ele analisa uma imagem que nunca passou pela câmera. Por isso o liveness precisa vir acompanhado de checagem de integridade do app e do aparelho.
O que é um ataque de injeção em biometria facial?
É a inserção de uma imagem ou vídeo falso diretamente no fluxo de verificação, sem passar pela câmera do aparelho. Costuma usar câmera virtual, emulador, app modificado ou interceptação do tráfego. Como não há artefato físico, as pistas que o liveness procura, como reflexo de tela e textura, simplesmente não existem.
Qual a diferença entre liveness ativo e passivo?
O liveness ativo pede que a pessoa faça algo, como virar o rosto ou piscar. O passivo analisa a captura sem exigir ação. O ativo acrescenta atrito e pode ser imitado por deepfake em tempo real; o passivo flui melhor, mas depende da qualidade da captura. O ideal combina o modo ao nível de risco.
A certificação de liveness garante proteção contra deepfake?
Não por si só. A certificação mais comum, baseada na ISO/IEC 30107-3, mede ataques de apresentação. Injeção é outro vetor, avaliado pela CEN/TS 18099. Ao contratar uma solução, pergunte qual padrão foi testado e se há proteção contra câmeras virtuais e aplicativos adulterados, além do detector de rosto.
Conclusão
Deepfake não quebra o onboarding porque é perfeito. Quebra porque a verificação foi desenhada para um golpe que exigia levar algo até a câmera. A defesa que funciona assume que o vídeo pode não ter vindo dela, e decide com mais de um sinal. Veja como o Zarv SmartFlow organiza o cadastro verificado.
Fontes: Gartner (2024); CEN-CENELEC, CEN/TS 18099 (2024); ISO/IEC 30107-3; Brasil 247, com dados do Diário Eletrônico da Justiça (2026).